Administration réseau sous Linux: Netfilter
Source: Wikilivres
Netfilter est un module qui permet de filtrer et de manipuler les paquets réseau qui passent dans le système.
Il fournit à Linux :
- des fonctions de pare-feu et notamment le contrôle des machines qui peuvent se connecter, sur quels ports, de l’extérieur vers l’intérieur, ou de l’intérieur vers l’extérieur du réseau ;
- de traduction d’adresse (NAT) pour partager une connexion internet (masquerading), masquer des machines du réseau local, ou rediriger des connexions ;
- et d’historisation du trafic réseau.
iptables est la commande qui permet de configurer Netfilter.
Sections
Fonctionnement
Netfilter intercepte les paquets réseau à différents endroits du système (à la réception, avant de les transmettre aux processus, avant des les envoyer à la carte réseau, etc.). Les paquets interceptés passent à travers des chaînes qui vont déterminer ce que le système doit faire avec le paquet. En modifiant ces chaines on va pouvoir bloquer certains paquets et en laisser passer d’autres.
Filtrage
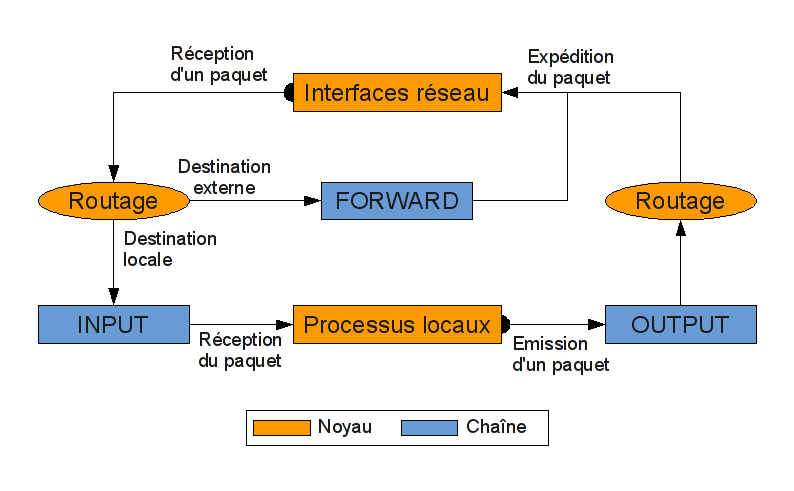
Dans son fonctionnement le plus simple, Netfilter permet de jeter ou de laisser passer les paquets qui entrent et qui sortent.
Il fournit pour cela trois chaînes principales :
- une chaîne INPUT pour filtrer les paquets à destination du système,
- une chaîne OUTPUT pour filtrer les paquets émis par les processus du système,
- et une chaîne FORWARD pour filtrer les paquets que le système doit transmettre.
En ajoutant des règles dans ces chaînes on pourra laisser passer ou jeter les paquets suivant certains critères.