I‘m a new Linux / Unix system user. How can I set encrypted tunnel between my desktop/laptop computer and server in a remote data center to bypass the limits in a network? How do I create a reverse SSH tunnel on Unix-like systems?
SSH tunnelling can be thought as a poor-man’s-VPN. It is handy in situations where you would like to hide your traffic from any body who might be listening on the wire or eavsdropping.
You can use such tunnel between your computer and your Unix/BSD/Linux server to bypass limits placed by a network or to bypass NAT, and more. Lire la suite…
on injecte la base: [maitre]# mysql -u root -pMDP votre_bdd.sql > votre_bdd.sql
Maintenant, on va activer la réplication de la base MySql du serveur maître sur l’esclave: sur le serveur maître: tout d’abord on va se connecter sur la base
[maitre]# mysql -u root -pMDP
Puis on bloque la base en lecture seule mysql>: FLUSH TABLES WITH READ LOCK;
On repère la position de la base:
mysql > SHOW MASTER STATUS;
  ------------------ ---------- -------------- --------------------------
 | File             | Position | Binlog_Do_DB | Binlog_Ignore_DB         |
  ------------------ ---------- -------------- --------------------------
 | mysql-bin.000003 | 73       | test,bar     | foo,manual,mysql         |
  ------------------ ---------- -------------- --------------------------
 1 row in set (0.06 sec)
et on note: mysql-bin.000003 ← le log bin à utiliser 73 ← la position du log évidemment à adapter suivant le cas.
sur le serveur esclave: on se connecte aussi à la base mysql [esclave]# mysql -u root -pMDP
on stoppe la réplication en cours mysql>stop slave;
on fait une RAZ de la réplication mysql>reset slave;
On va positionner le serveur esclave comme le maître: mysql> CHANGE MASTER TO MASTER_HOST = 'IP', MASTER_USER = 'repli', MASTER_PASSWORD = 'repli', MASTER_LOG_FILE = 'mysql-bin.000003', MASTER_LOG_POS = 73;
on démarre la réplication mysql> start slave;
on vérifie qu’on n’a pas d’erreur
mysql> show slave statusG*************************** 1. row ***************************
Slave_IO_State: Waiting for master to send event
Master_Host: 10.94.8.58
Master_User: repli
Master_Port: 3306
Connect_Retry: 60
Master_Log_File: mysql-bin.000003
Read_Master_Log_Pos: 73
Relay_Log_File: GLPI_esclave-relay-bin.000024
Relay_Log_Pos: 660186
Relay_Master_Log_File: mysql-bin.000003
Slave_IO_Running: Yes
Slave_SQL_Running: Yes
******
Last_Errno: 0
Last_Error:
******
Seconds_Behind_Master: 0
1 row in set (0.00 sec)
on se déconnecte de mysql mysql>exit;
sur le serveur maitre on déverrouille l’écriture sur la base mysql> UNLOCK TABLES;
on se déconnecte de mysql mysql>exit;
et pour finir on lance le script de lancement automatique des services heartbeat/mon/http/myslq:
[maitre]#./startHA
sur le serveur maitre c’est le même script sauf le service Mon en moins: [esclave]#./startHA
on vérifie que l’IP virtuel est actif sur le serveur maitre:
[maitre]#ifconfig
eth0:0 Link encap:Ethernet HWaddr 00:22:19:D7:73:48
 inet adr:10.94.8.56 Bcast:10.94.15.255 Masque:255.255.248.0
 UP BROADCAST RUNNING MULTICAST MTU:1492 Metric:1
 Interruption:16
et dans le navigateur firefox, on fait un test de connection:
http://appliweb.com
SI TABLE CRASHED :
d’après le log, on repère la table dite crashed
connexion à mysql : #mysql -u root -pMDP ;
on sélectionne la base mysql>use votre_bdd ;
on répare la table mysql>repair table nomdelatable ;
How do I find out running processes were associated with each open port? How do I find out what process has open tcp port 111 or udp port 7000 under Linux?
You can the following programs to find out about port numbers and its associated process:
netstat – a command-line tool that displays network connections, routing tables, and a number of network interface statistics.
fuser – a command line tool to identify processes using files or sockets.
lsof – a command line tool to list open files under Linux / UNIX to report a list of all open files and the processes that opened them.
/proc/$pid/ file system – Under Linux /proc includes a directory for each running process (including kernel processes) at /proc/PID, containing information about that process, notably including the processes name that opened port.
You must run above command(s) as the root user. Lire la suite…
I‘m a new Unix system user. How do I use sudo command without a password on a Linux or Unix-like systems?
Some times you may need to run a command with root privileges, but you do not want to type a password using sudo command. This is useful for scripting or any other purpose. This can be achieved by editing /etc/sudoers file and setting up correct entries.
You need to consider any security consequence of allowing a sudo command execute without a password. Lire la suite…
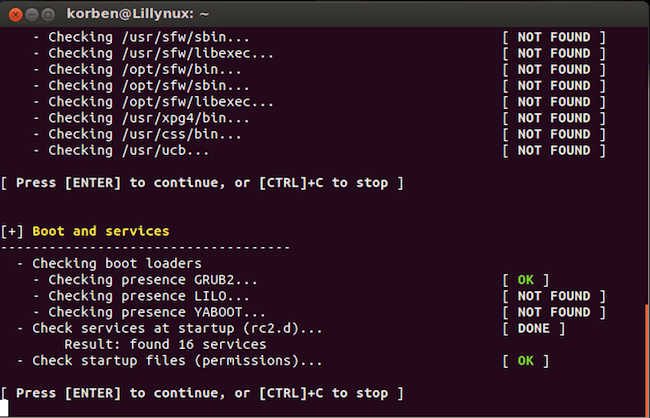
Développé par la même personne derrière le scanner de malware Rkhunter, Lynis est un outil qui va vous permettre de réaliser un audit simple de votre machine sous GNU/Linux.
Pour installer Lynis (sous Ubuntu) :
sudo apt-get install lynis
Pour lancer le scan :
sudo lynis -c
Ensuite, l’analyse se fera sur les utilitaires systèmes, le bootloader et les services, le kernel, la mémoire et les processus, tout ce qui est utilisateurs, groupes et authentification, les shells, le système de fichiers, le stockage, NFS, DNS, les ports et les packages, la config réseau, les imprimantes, les logiciels de messagerie, le firewall, le serveur web, la config SSH, SNMP, les bases de données, LDAP, PHP, Squid, les logs, les services non sécurisés, la crontab, les comptes, l’heure et la synchronisation temporelle, le chiffrement, la virtualisation, les frameworks de sécurité présents, les softs de vérification d’intégrité des fichiers, les scanners de malware, les utilitaires systèmes, les répertoires home…etc.
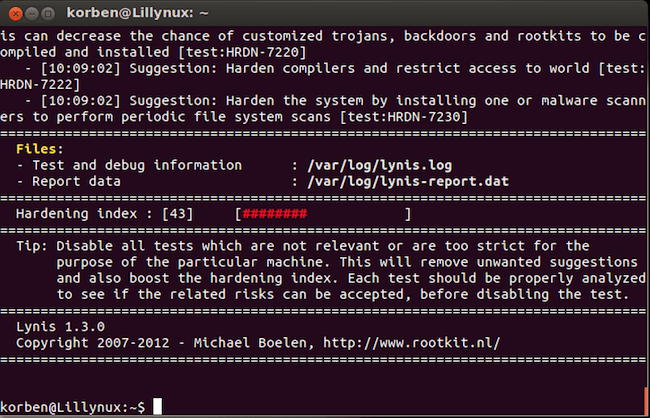
Le scan se termine ensuite par une liste de suggestions plus ou moins longue de petites choses à améliorer pour rendre votre système plus sécurisé.
Pour info, le rapport complet, une fois achevé se trouve ici : /var/log/lynis.log
Par exemple, pour visualiser uniquement les choses qui urgent (Warning), il suffit de faire un petit grep :
sudo grep Warning /var/log/lynis.log
Et pour consulter uniquement les bons conseils de Lynis :
sudo grep Suggestion /var/log/lynis.log
De quoi, déjà, faire un bon petit tour d’horizon sur les faiblesses de votre système et ne rien laisser grand ouvert qu’un méchant hacker pourrait exploiter.