Reverse proxy Apache et certificat Let’s Encrypt wildcard pour vos services en réseau local
Quand on multiplie les services auto-hébergés, on finit avec une liste de IP:port impossible à retenir, du HTTP en clair et des avertissements de navigateur. La solution propre : un seul Apache en reverse proxy, un certificat wildcard Let’s Encrypt et des noms du type paperless.home.mondomaine.tld.
Le point qui change tout : avec la validation DNS-01, Let’s Encrypt vérifie que vous possédez le domaine en lisant un enregistrement TXT. Aucun port n’a besoin d’être ouvert vers Internet et vos services peuvent rester strictement locaux.
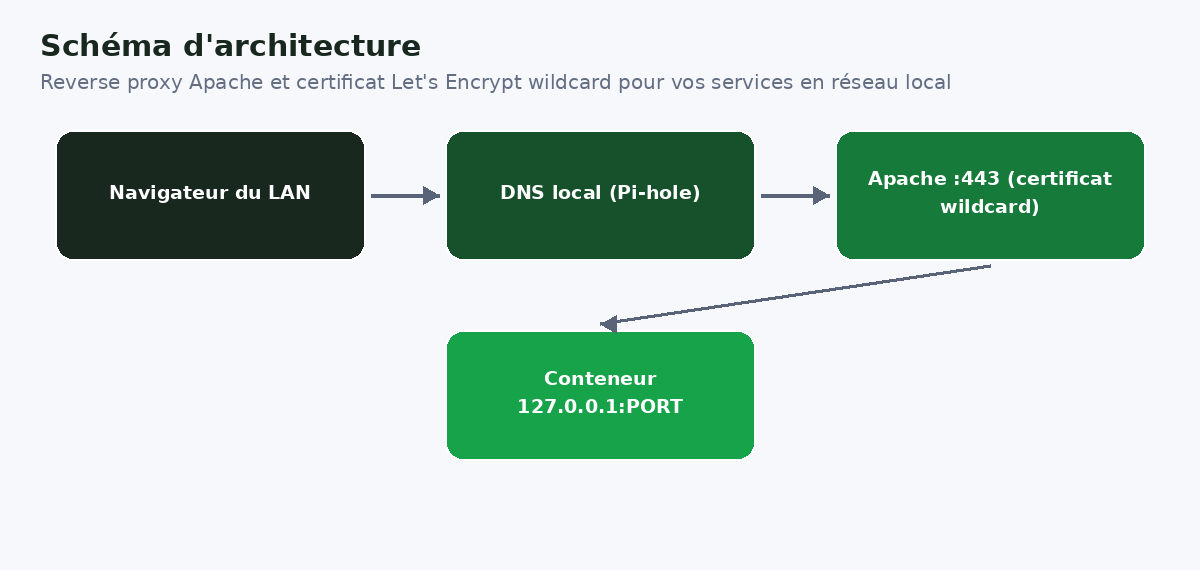
Ce que vous obtenez
- un point d’entrée unique en HTTPS (port 443) pour tous vos services ;
- un certificat valide partout (plus d’exception de sécurité à accepter) ;
- des applications Docker qui n’écoutent que sur
127.0.0.1, donc invisibles du reste du réseau ; - un renouvellement automatique du certificat.
Prérequis
- un serveur Ubuntu 24.04 (ou Debian récent) avec Docker déjà en place ;
- un nom de domaine dont le DNS est chez un fournisseur supportant l’automatisation (OVH, Cloudflare, Gandi, etc.). Les exemples utilisent le plugin OVH de certbot ;
- un résolveur DNS local (Pi-hole, dnsmasq…) pour que
*.home.mondomaine.tldpointe vers l’IP du serveur uniquement à l’intérieur de votre réseau.
Choisissez un sous-domaine dédié (ici
home.mondomaine.tld) : le certificat wildcard ne couvre que ce niveau et vous n’exposez pas le domaine principal.
➡ Page suivante : Installer Apache et certbot
Pages : Page suivante ➡