Reverse proxy Apache et certificat Let’s Encrypt wildcard pour vos services en réseau local
Installer Apache et certbot
sudo apt update
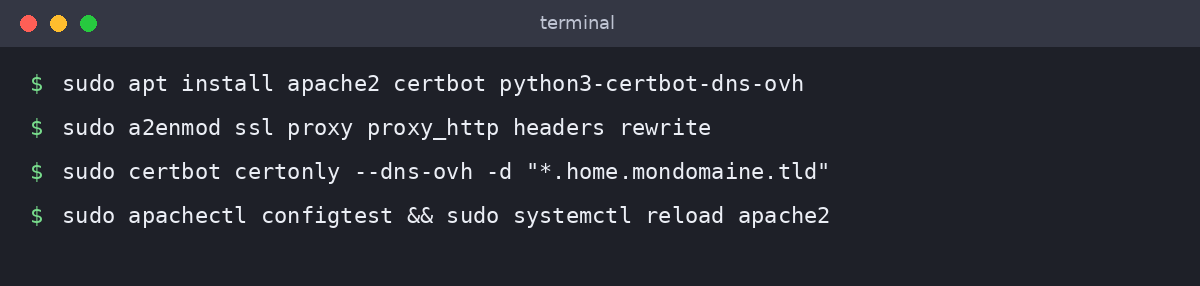
sudo apt install apache2 certbot python3-certbot-dns-ovh
sudo a2enmod ssl proxy proxy_http proxy_wstunnel headers rewrite
Le module proxy_wstunnel est nécessaire pour les applications qui utilisent des WebSockets (Paperless-ngx, Home Assistant, Portainer, Grafana Live…).
Créer les identifiants API du fournisseur DNS
Chez OVH, créez une application API restreinte aux seules routes nécessaires à la zone DNS (GET/POST/DELETE sur /domain/zone/mondomaine.tld/* et /domain/zone/mondomaine.tld/record/*). Stockez ensuite les clés dans un fichier lisible par root seulement :
sudo install -m 600 /dev/null /root/.secrets-ovh.ini
sudo nano /root/.secrets-ovh.ini
dns_ovh_endpoint = ovh-eu
dns_ovh_application_key = VOTRE_APPLICATION_KEY
dns_ovh_application_secret = VOTRE_APPLICATION_SECRET
dns_ovh_consumer_key = VOTRE_CONSUMER_KEYDemander le certificat wildcard
sudo certbot certonly --dns-ovh \
  --dns-ovh-credentials /root/.secrets-ovh.ini \
  --dns-ovh-propagation-seconds 60 \
  -d "home.mondomaine.tld" -d "*.home.mondomaine.tld"
Les fichiers sont créés dans /etc/letsencrypt/live/home.mondomaine.tld/ (fullchain.pem et privkey.pem). Le renouvellement est assuré par le timer certbot.timer ; testez-le avec sudo certbot renew --dry-run.
➡ Page suivante : Un VirtualHost par service
Pages : ⬅ Page précédente Page suivante ➡