Zeek : journaliser DNS, HTTPS et connexions pour comprendre ce que fait chaque appareil
Lancer Zeek
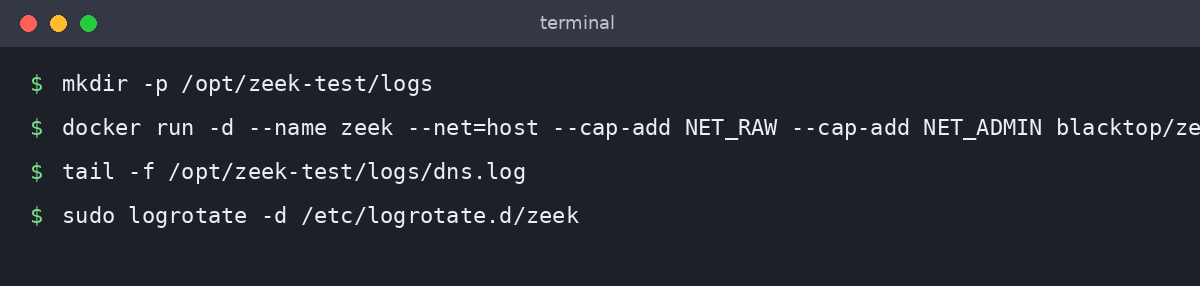
sudo mkdir -p /opt/zeek-test/logs
docker run -d --name zeek --restart unless-stopped \
  --net=host --cap-add NET_RAW --cap-add NET_ADMIN \
  -v /opt/zeek-test/logs:/pcap \
blacktop/zeek -i br0 -C local LogAscii::use_json=T-Cignore la vérification des sommes de contrôle (utile avec les cartes réseau qui les déchargent) ;LogAscii::use_json=Técrit les journaux en JSON, directement exploitables par Loki ;- fichiers produits :
conn.log(flux),dns.log(requêtes),ssl.log(TLS avecserver_name),http.log,files.log, etc.
Éviter une rafale de requêtes DNS parasites
Par défaut Zeek charge un script de détection de malwares qui interroge un service DNS de réputation pour chaque fichier vu : cela peut inonder votre Pi-hole (limite de requêtes atteinte). Désactivez-le dans une copie de local.zeek :
docker cp zeek:/usr/local/zeek/share/zeek/site/local.zeek /opt/zeek-test/local.zeek
sed -i 's|^@load frameworks/files/detect-MHR|#&|' /opt/zeek-test/local.zeek
Puis ajoutez au docker run : -v /opt/zeek-test/local.zeek:/usr/local/zeek/share/zeek/site/local.zeek:ro. N’oubliez pas ce montage à chaque recréation du conteneur.
Rotation des journaux
/etc/logrotate.d/zeek :
/opt/zeek-test/logs/*.log {
    daily
    rotate 3
    compress
    delaycompress
    missingok
    notifempty
    postrotate
        docker restart zeek >/dev/null 2>&1 || true
    endscript
}
Alloy suit les fichiers et rouvre tout seul les nouveaux : rien à faire de ce côté.
➡ Page suivante : Envoyer les journaux à Loki avec Alloy
Pages : ⬅ Page précédente Page suivante ➡