WireGuard avec PiVPN : accéder à votre réseau depuis l’extérieur sans rien exposer
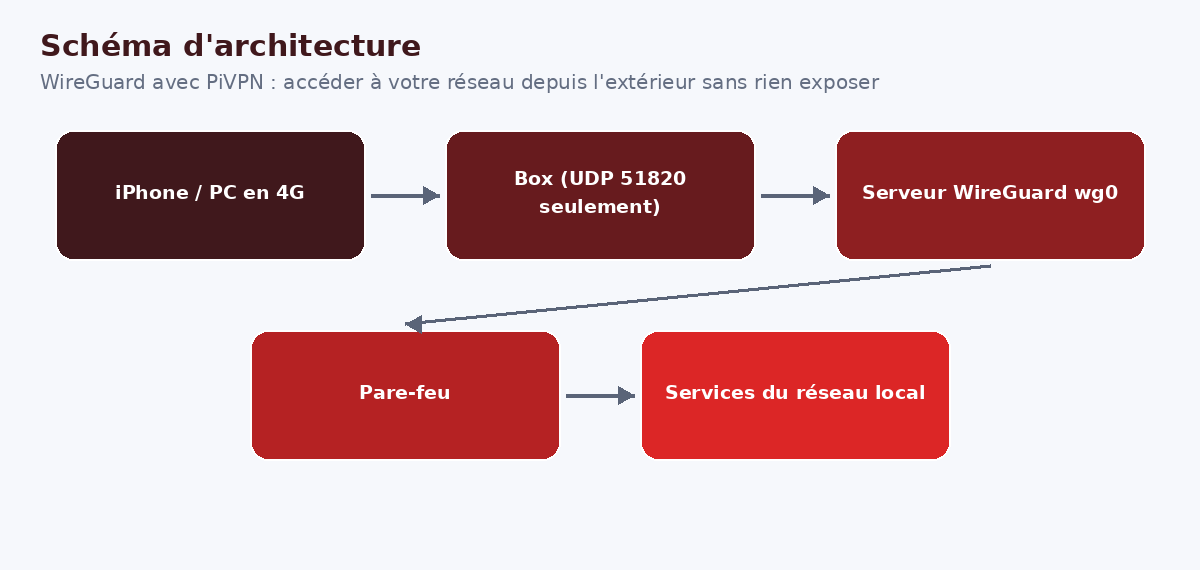
Plutôt que de publier chaque service sur Internet (et de surveiller ensuite les attaques), on n’ouvre qu’un seul port UDP vers un VPN. Une fois le tunnel établi, votre téléphone ou votre portable se comporte comme s’il était à la maison : accès aux documents, au serveur multimédia, aux tableaux de bord, avec le filtrage DNS en prime.
WireGuard est rapide, léger et simple. PiVPN automatise son installation et la gestion des profils.
Prérequis
- un serveur Linux sur le réseau local, avec IP fixe ;
- la possibilité de rediriger un port UDP de la box vers ce serveur ;
- un nom de domaine (enregistrement A) ou une IP publique pour l’*endpoint* ; un nom est préférable à une IP brute ;
- optionnel : Pi-hole pour filtrer les requêtes DNS à distance.
➡ Page suivante : Installation
Pages : Page suivante ➡