Un pare-feu iptables maison : ipset, blocage géographique, listes noires et alertes
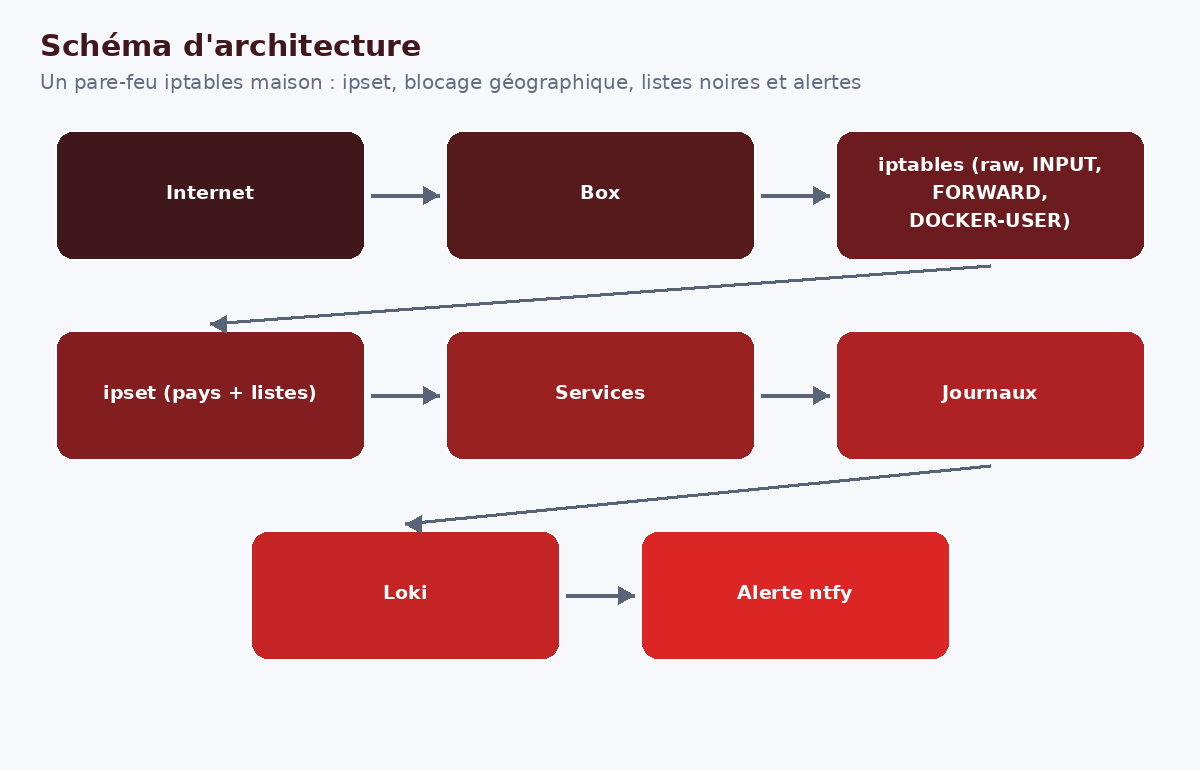
Une box domestique filtre l’entrant ; mais un serveur qui héberge des conteneurs, un VPN, des partages de fichiers mérite son propre pare-feu : filtrage par pays, listes d’adresses malveillantes, journalisation, et protection des ports publiés par Docker (que ufw ne contrôle pas).
Cet article décrit une architecture en script unique (firewall.sh) + fichier de configuration + mise à jour nocturne des listes.
Prérequis
- un serveur Ubuntu/Debian, accès console (en cas d’erreur de règle vous pouvez vous enfermer dehors) ;
iptables(jeu de règles « nft » ou « legacy » selon votre distribution),ipset, éventuellementxtables-addons;- la pile de supervision (Loki/Grafana) si vous voulez des tableaux de bord et des alertes ;
- une sauvegarde du script avant chaque modification.
Règle d’or : faites toujours vos essais avec un garde-fou automatique qui annule la nouvelle configuration si vous ne la confirmez pas dans les 3 minutes (voir plus bas).
➡ Page suivante : Organisation des fichiers
Pages : Page suivante ➡